
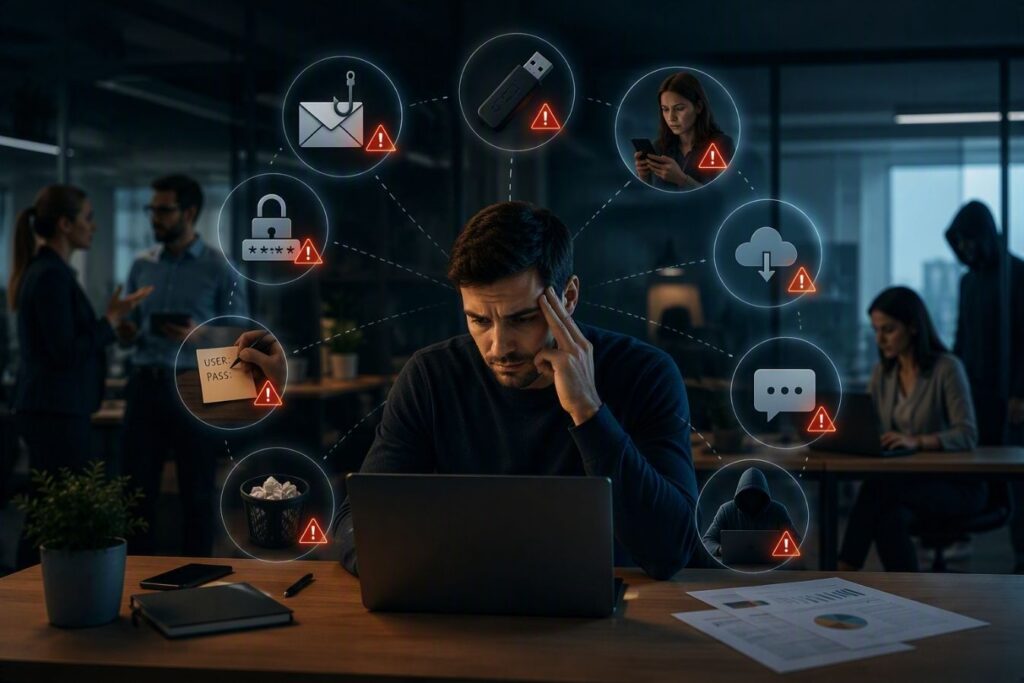
Análisis de riesgos humanos: qué es y por qué es clave para la ciberseguridad de tu empresa
Las empresas invierten cada vez más en proteger sus sistemas, dispositivos y aplicaciones. Sin embargo, un incidente de seguridad también puede comenzar con una acción cotidiana: abrir un correo aparentemente legítimo, reutilizar una contraseña, compartir información con la persona equivocada o introducir credenciales en una página falsa.
Esto no significa que las personas sean «el problema». Significa que los atacantes aprovechan la confianza, las prisas, la falta de conexión y determinados hábitos para eludir las barreras tecnológicas.
Por eso, una estrategia de ciberseguridad completa no puede centrarse únicamente en la infraestructura. También debe analizar cómo interactúan las personas con la información, los sistemas y las amenazas.
Un análisis de riesgos humanos permite conocer esa exposición, detectar posibles debilidades y definir medidas para reducir el riesgo antes de que se convierta en un incidente.
La pregunta de partida es sencilla:
¿Sabe tu empresa hasta qué punto sus personas, identidades y credenciales están expuestas?
¿Qué son los riesgos humanos en ciberseguridad?
Los riesgos humanos son las situaciones en las que una acción, decisión, descuido o en engaño que puede comprometer la seguridad de la información o de los sistemas de una organización.
No siempre se deben a una actuación negligente. En muchos casos, el orígenes un ataque cuidadosamente diseñado para parecer legitimo.
El phishing, por ejemplo, consiste en suplantar a una empresa, organismo o servicio para conseguir que una persona revele información confidencial, acceda a un enlace fraudulento o descargue un archivo malicioso.
Entre los riesgos relacionados con el factor humano se encuentran:
- Correos fraudulentos que suplantan a clientes, proveedores o responsables de la empresa.
- Credenciales corporativas expuestas en filtraciones
- Contraseñas débiles o reutilizadas
- Aprobación de solicitudes de autenticación que no corresponden a un acceso legítimo
- Descarga de archivos o software malicioso
- Compartición indebida de información
- Accesos excesivos o que ya no son necesarios
- Uso de servicios o aplicaciones no autorizados
- Falta de un procedimiento claro para comunicar incidentes
- Ausencia de formación y concienciación periódicas
Un análisis adecuado no pretende medir si una persona es «buena o mala» en seguridad. Su finalidad es detectar que condiciones pueden facilitar un incidente y que barreras deben reforzarse.
¿Qué es un análisis de riesgos humanos?
Un análisis de Riesgos Humanos es una evaluación orientada a conocer el nivel de exposición de una organización frente a amenazas que aprovechan las identidades, las credenciales, los hábitos y las decisiones de las personas.
Dependiendo del alcance acordado, puede incluir:
- Revisión de posibls credenciales coporativas filtradas
- Evaluación de la exposición digital de la organización
- Simulaciones controladas de phishing
- Análisis de la respuesta de los usuarios ante amenazas
- Revisión de prácticas relacionadas con contraseñas y accesos
- Identificación de carencias de concienciación o procedimiento
- Elaboración de un informe con hallazgos y recomendaciones
El análisis contempla la revisión de posibles credenciales filtradas , la evaluación de la exposición digital, simulaciones controladas de phishing y un informe de situación.
No debe confundirse con una evaluación individual de rendimiento de las personas. El objetivo es obtener una visión agregada de la exposición y mejorar la seguridad de la organización.
¿Qué amenazas permite identificar?
Credenciales comprometidas
Una cuenta corporativa puede aparecer en una filtración producida en un servicio externo. Si la contraseña afectada se reutiliza en otros sistemas, el riesgo aumenta.
El análisis permite investigar si existen cuentas asociadas al dominio corporativo que puedan haber quedado expuestas y valorar las acciones necesarias.
Detectar una credencial filtrada no significa necesariamente que los sistemas internos ya hayan sido comprometidos. Significa que existe una señal de riesgo que debe revisarse.
Phishing
El phishing utiliza mensajes fraudulentos para conseguir que una persona haga clic, descargue un archivo, facilite información o introduzca sus credenciales en una página falsa.
Puede presentarse como:
- Un aviso urgente de un proveedor.
- Una factura pendiente.
- Una solicitud de la dirección.
- Una notificación de Microsoft 365.
- Un cambio en los datos bancarios.
- Una comunicación de una entidad pública.
- Una invitación para acceder a un documento compartido.
El problema no es únicamente si el usuario abre el mensaje. También importa qué mecanismos tecnológicos y organizativos existen para detectar, bloquear, comunicar y contener el intento.
Ingeniería social
La ingeniería social engloba técnicas de manipulación que buscan conseguir información o provocar una acción determinada.
El atacante puede utilizar datos disponibles públicamente para dar credibilidad al mensaje: nombres, cargos, proveedores, proyectos, eventos o relaciones profesionales.
Por eso, la exposición digital de la empresa y de sus profesionales también forma parte del análisis.
Compartición indebida de información
Un riesgo humano no siempre está relacionado con un ataque externo. También puede aparecer cuando se comparte información confidencial mediante enlaces abiertos, destinatarios incorrectos, servicios no autorizados o permisos excesivos.
Uso no controlado de aplicaciones e inteligencia artificial
Las personas pueden recurrir a herramientas externas para resolver una necesidad laboral. Si introducen datos corporativos en servicios no aprobados, la organización puede perder visibilidad sobre cómo se utiliza o conserva esa información.
Esto amplía el concepto de riesgo humano. Ya no se limita al correo electrónico: también incluye aplicaciones cloud, plataformas de colaboración y herramientas de inteligencia artificial.
¿En qué consiste una simulación controlada de phishing?
Una simulación de phishing reproduce, dentro de un entorno autorizado y controlado, una amenaza similar a las que podría recibir el personal de una empresa.
Su finalidad es conocer cómo responde la organización y detectar oportunidades de mejora.
Una simulación puede ayudar a comprobar:
- Si los mensajes fraudulentos resultan creíbles.
- Si las personas identifican señales sospechosas.
- Si existe un canal claro para reportar el mensaje.
- Si los avisos llegan a tiempo al equipo responsable.
- Si las medidas técnicas detectan o bloquean la amenaza.
- Qué formación o refuerzo puede resultar necesario.
Una simulación no debe convertirse en una “trampa”
Para aportar valor, la prueba debe:
- Contar con autorización previa.
- Tener un alcance definido.
- Respetar la privacidad y la normativa aplicable.
- Evitar la exposición innecesaria de datos.
- Utilizar resultados agregados cuando sea adecuado.
- Orientarse a la mejora, no a culpabilizar.
- Dar lugar a acciones concretas de formación y protección.
Los resultados deben utilizarse para reforzar controles y procesos. Una persona puede cometer un error y, aun así, una estrategia de defensa por capas puede impedir que ese error se convierta en un incidente grave.
¿Qué información se necesita para realizar el análisis?
El alcance dependerá de la organización y de las pruebas autorizadas.
En el análisis que ofrecemos se solicita como punto de partida el dominio web de la organización. De forma opcional, pueden facilitarse un correo para recibir el informe, una relación de cuentas corporativas y la autorización necesaria para realizar simulaciones de phishing y comprobaciones de seguridad.
Estos datos permiten adaptar el estudio, pero el tratamiento debe estar limitado a la finalidad acordada y respaldado por la documentación correspondiente.
Antes de iniciar cualquier prueba conviene dejar definidos:
- El alcance.
- Los dominios y cuentas incluidos.
- Las personas autorizadas para solicitarla.
- Las pruebas permitidas.
- El periodo de ejecución.
- El tratamiento de los datos.
- La entrega y custodia de los resultados.
- Las acciones posteriores.
¿Qué debe incluir el informe de resultados?
Un informe útil no debería limitarse a indicar cuántas personas interactuaron con una simulación.
Debería ayudar a comprender:
- Qué riesgos se han detectado.
- Qué credenciales o exposiciones requieren revisión.
- Qué patrones se repiten.
- Qué controles existentes han funcionado.
- Qué procesos necesitan mejorar.
- Qué acciones deben priorizarse.
- Qué recomendaciones técnicas y formativas conviene aplicar.
El informe se plantea como un documento con hallazgos, riesgos detectados y recomendaciones de mejora.
La finalidad es transformar los resultados en una hoja de ruta. Un indicador aislado no protege a la empresa; las acciones posteriores sí pueden reducir la exposición.
¿Qué hacer después del análisis?
El análisis identifica el punto de partida. A partir de él, la empresa puede definir un plan proporcionado a los riesgos detectados.
1. Corregir las exposiciones prioritarias
Si aparecen credenciales comprometidas, deben revisarse las cuentas afectadas, los accesos y la posible reutilización de contraseñas.
2. Reforzar la autenticación
La autenticación multifactor añade una barrera adicional, pero debe configurarse y acompañarse de controles adecuados. Las personas también deben saber que no deben aprobar solicitudes de acceso que no hayan iniciado.
3. Revisar permisos y privilegios
Cada persona debería acceder únicamente a la información necesaria para desempeñar sus funciones. También deben revisarse las altas, bajas y cambios de puesto.
4. Mejorar la protección del correo y la identidad
Las soluciones de seguridad pueden analizar archivos, enlaces, intentos de suplantación y comportamientos anómalos.
En el webinar que hicimos de Microsoft Defender: protege toda tu empresa desde una única plataforma, se explicó que la protección debe relacionar señales procedentes del correo, la identidad, los dispositivos y las aplicaciones para facilitar la investigación y la respuesta. La sesión también abordó las simulaciones de phishing como herramienta de evaluación y concienciación.
5. Formar con continuidad
Una única formación anual puede quedarse corta. La concienciación debe ser periódica, adaptada a los riesgos y acompañada de ejemplos que se parezcan a las situaciones reales del trabajo.
6. Facilitar el reporte
La persona que detecte un mensaje sospechoso debe saber cómo comunicarlo y sentirse respaldada para hacerlo rápidamente.
7. Repetir y medir
Los riesgos cambian. Por eso, conviene revisar periódicamente la exposición, repetir las simulaciones autorizadas y comprobar si las medidas implantadas han mejorado la respuesta.
Riesgos humanos y Esquema Nacional de Seguridad
El análisis de riesgos humanos encaja dentro de una estrategia de seguridad más amplia y puede ayudar a obtener evidencias sobre la gestión del personal, los accesos, la concienciación y la respuesta ante incidentes.
El factor humano se integra junto con el cumplimiento normativo y las vulnerabilidades técnicas para ofrecer una visión más completa: cumplimiento, personas y tecnología.
No obstante, un análisis de riesgos humanos no equivale por sí solo a una auditoría o certificación ENS.
Su valor consiste en complementar la visión:
- El análisis de cumplimiento estudia el nivel de madurez frente a los requisitos aplicables.
- El análisis de riesgos humanos examina la exposición relacionada con personas, credenciales y comportamientos.
- La auditoría de vulnerabilidades detecta posibles debilidades técnicas y activos expuestos.
Las tres perspectivas ayudan a evitar una visión parcial de la ciberseguridad.
¿A qué empresas les interesa realizarlo?
Un análisis de riesgos humanos puede ser especialmente útil para:
- Empresas que gestionan información personal, financiera o estratégica.
- Organizaciones con un número elevado de cuentas corporativas.
- Empresas que trabajan con clientes o Administraciones que exigen garantías de seguridad.
- Organizaciones alineadas con ENS, ISO 27001 u otros marcos.
- Empresas que utilizan intensivamente Microsoft 365, correo y herramientas cloud.
- Organizaciones que han detectado intentos de phishing o suplantación.
- Empresas que quieren medir la eficacia de sus acciones de concienciación.
- Organizaciones que están incorporando nuevas herramientas de inteligencia artificial.
No es necesario esperar a sufrir un incidente. El análisis tiene sentido precisamente como medida preventiva.
¿Conoces la exposición humana de tu organización?
Puede que tu empresa disponga de antivirus, filtros de correo y autenticación multifactor. Sin embargo, todavía quedan preguntas importantes:
- ¿Existen credenciales corporativas filtradas?
- ¿El personal reconoce los mensajes fraudulentos?
- ¿Sabe cómo reportarlos?
- ¿Hay personas con más accesos de los necesarios?
- ¿Se utilizan aplicaciones no autorizadas?
- ¿Las medidas técnicas pueden contener un error?
- ¿Existe un plan de actuación ante una cuenta comprometida?
Responder a estas preguntas permite pasar de la percepción a una visión más objetiva del riesgo.
Solicita tu Análisis de Riesgos Humanos
Con el Análisis de Riesgos Humanos que hemos preparado podrás conocer posibles exposiciones relacionadas con credenciales, phishing e información disponible públicamente, y obtener un informe con hallazgos y recomendaciones.
VS Sistemas: tecnología, prevención y acompañamiento
En VS Sistemas ayudamos a las organizaciones a comprender sus riesgos y convertir los resultados del análisis en acciones de mejora.
Nuestro enfoque combina:
- Evaluación de la exposición.
- Protección de identidades.
- Seguridad del correo electrónico.
- Microsoft Security.
- Concienciación frente al phishing.
- Gobierno de accesos y privilegios.
- Cumplimiento normativo.
- Acompañamiento tecnológico.
Desde Sevilla, acompañamos a empresas de Andalucía y del resto de España para construir una estrategia de ciberseguridad adaptada a su tamaño, actividad y nivel de madurez.
Porque proteger la empresa no consiste en elegir entre tecnología o personas. Consiste en conseguir que personas, procesos y herramientas trabajen juntos para reducir el riesgo.
Preguntas frecuentes sobre el análisis de riesgos humanos
¿Qué es un riesgo humano en ciberseguridad?
Es una situación en la que una acción, decisión, hábito o engaño puede comprometer la información, las identidades o los sistemas de una organización.
¿Qué detecta un análisis de riesgos humanos?
Puede detectar posibles credenciales filtradas, exposición digital, vulnerabilidad frente al phishing, carencias de concienciación y aspectos mejorables en los procesos de reporte y respuesta.
¿Qué es una simulación de phishing?
Es una prueba autorizada y controlada que reproduce un intento de phishing para evaluar cómo responde la organización y detectar oportunidades de mejora.
¿Una simulación de phishing sirve para evaluar a los empleados?
Su finalidad debería ser analizar el riesgo organizativo y mejorar la concienciación, los procesos y los controles, no calificar el rendimiento individual de las personas.
¿El análisis de riesgos humanos sustituye a una auditoría de seguridad?
No. Complementa otras evaluaciones, como el análisis de cumplimiento normativo y la auditoría de vulnerabilidades.
¿Es necesario facilitar todas las cuentas de correo?
Depende del alcance del análisis. En la propuesta que te ofrecemos desde VS Sistemas, el dominio es el dato inicial obligatorio y la relación de cuentas corporativas es opcional, aunque permite ampliar la evaluación.
¿Es necesaria una autorización para simular un phishing?
Sí. Estas pruebas deben realizarse con autorización previa, un alcance definido y las garantías legales y organizativas correspondientes.
¿Qué ocurre después del análisis?
Se revisan los hallazgos, se priorizan los riesgos y se definen acciones de mejora relacionadas con credenciales, accesos, formación, protección del correo y respuesta ante incidentes.