Esquema Nacional de Seguridad (ENS)
¿Está tu empresa preparada para el próximo ciberataque?
Fecha: 21 de Octubre de 2026
Hora: 10:00 – 11:00
Modalidad: Online
Ponente: Sergio Rojas (CIO de VS Sistemas) y Antoni Cobos (Cofundador en Yucros)
Cómo el Esquema Nacional de Seguridad y las soluciones Microsoft ayudan a proteger tu negocio, tus datos y tu actividad.
Cumplir con los requisitos de seguridad ya no es solo una cuestión normativa. Una gestión inadecuada de la información puede provocar interrupciones, pérdida de datos, daños reputacionales y dificultades para responder a las exigencias de clientes, colaboradores y organismos públicos.
Pero el cumplimiento también puede convertirse en una oportunidad para mejorar la forma en la que una organización protege y gobierna su información, reforzar la confianza y acceder a nuevos entornos comerciales.
En este webinar abordaremos el Esquema Nacional de Seguridad como punto de partida para comprender la importancia del cumplimiento y su impacto en el negocio. También hablaremos de otros marcos y referencias como NIS2, ISO 27001 e ISO 42001 y veremos cómo trasladar sus principios a controles y medidas aplicables mediante el ecosistema Microsoft.
No se trata de implementar todas las certificaciones o herramientas, sino de entender qué necesita realmente cada organización, qué riesgos debe priorizar y cómo puede avanzar con criterio.
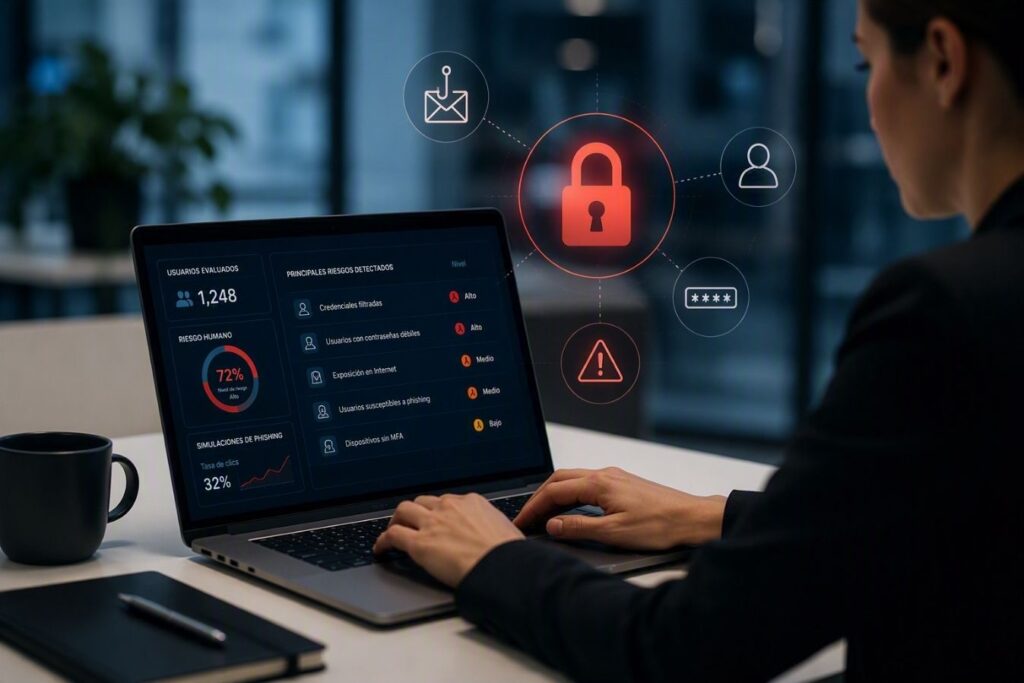
Antes de asistir, comprueba tu situación actual de seguridad:
Análisis de Cumplimiento Normativo
Análisis de Riesgos Humanos
Auditoría de Vulnerabilidades
¿Por qué asistir a este webinar?
Actualmente, proteger una organización no consiste únicamente en desplegar herramientas de ciberseguridad.
También implica saber qué información existe, quién puede acceder a ella, durante cuánto tiempo debe conservarse, cómo se utiliza y qué controles son necesarios para evitar pérdidas, filtraciones o usos indebidos.
A esto se suma la incorporación de la inteligencia artificial en el trabajo diario. Su uso sin políticas permisos y supervisión puede introducir nuevos riesgos para la información corporativa. Por ello, abordaremos la gobernanza de la inteligencia artificial como una parte fundamental de la seguridad y del gobierno del dato, y analizaremos su relación con marcos como ENS, NIS2, ISO 27001 e ISO 42001
En esta sesión descubrirás por qué es importante actuar, qué consecuencias puede tener no hacerlo y cómo convertir el cumplimiento en una oportunidad para:
- Proteger la información y la continuidad del negocio
- Reforzar la confianza de clientes y colaboradores
- Reducir riesgos operativos y reputacionales
- Responder a requisitos de seguridad y contratación
- Acceder a oportunidades donde el cumplimiento sea un factor diferencial
- Adoptar la inteligencia artificial con mayor control y seguridad
Porque el cumplimiento no debería verse únicamente como una carga, sino como una inversión capaz de aportar protección, confianza y valor de negocio.
¿Qué descubrirás durante la sesión?
Por qué el cumplimiento importa para tu negocio
Comenzaremos explicando el impacto que puede tener el incumplimiento y una gestión inadecuada de la información: pérdida de datos, interrupciones, posibles sanciones y daños sobre la reputación de la empresa.
También veremos por qué la protección de la información ya no es una cuestión exclusiva del departamento de TI, sino una decisión que afecta al negocio, a su continuidad y a la confianza que genera.
ENS, NIS2, ISO 27001 e ISO 42001: ¿qué necesita realmente tu empresa?
No todas las organizaciones deben implantar las mismas medidas ni obtener todas las certificaciones.
Explicaremos qué papel desempeñan el Esquema Nacional de Seguridad, NIS2, ISO 27001 e ISO 42001, cómo se relacionan y por qué es necesario analizar el contexto, la actividad y las necesidades reales de cada empresa antes de decidir qué camino seguir.
El objetivo no es acumular certificaciones, sino aplicar aquello que verdaderamente contribuya a reducir riesgos y mejorar la posición de la organización.
Del cumplimiento a la ventaja competitiva
Abordaremos cómo una gestión diligente de la información puede fortalecer la reputación de una empresa, ganar confianza y convertirse en un argumento comercial.
El cumplimiento puede facilitar el acceso a licitaciones, proyectos o relaciones comerciales en las que demostrar un nivel adecuado de seguridad sea un requisito o un elemento diferenciador.
Veremos cómo dejar de percibirlo únicamente como una obligación para entenderlo como una inversión con posible retorno.
Los nuevos riesgos del uso de la inteligencia artificial
La IA ofrece grandes oportunidades, pero su utilización sin control también puede provocar filtraciones de información, accesos inadecuados o acciones no supervisadas.
Hablaremos de la importancia de establecer políticas, permisos y controles que permitan utilizar la IA sin comprometer la información corporativa, y de su relación con la gobernanza del dato y ISO 42001.
Cómo trasladar el cumplimiento al ecosistema Microsoft
Después de comprender por qué es necesario actuar, veremos cómo llevar los requisitos y principios de seguridad a medidas aplicables en el entorno tecnológico de la empresa.
Mostraremos el papel del ecosistema Microsoft y de soluciones como Microsoft Purview, junto con políticas de acceso, clasificación, protección y retención de la información, para ayudar a articular controles de seguridad y gobierno del dato.
La sesión combinará una primera parte centrada en la importancia del cumplimiento y su impacto empresarial con una segunda parte orientada a mostrar cómo trasladarlo a medidas y controles tecnológicos aplicables.
Ejemplos prácticos para organizaciones de distintos tamaños
Cerramos con ejemplos de aplicación que permitan comprender cómo pueden abordarse estas medidas en organizaciones con diferentes tamaños, situaciones y niveles de madurez.
El objetivo será desmontar la idea de que el cumplimiento y la ciberseguridad solo son viables para grandes compañías y mostrar que cada organización puede definir un camino proporcionado a sus necesidades.
Programa del webinar
1. El cumplimiento como decisión de negocio
- Por qué proteger y gobernar correctamente la información.
- Consecuencias operativas, económicas y reputacionales de no actuar.
- Cumplimiento, confianza y continuidad del negocio.
2. ENS, NIS2, ISO 27001 e ISO 42001
- Qué papel desempeña cada marco.
- Cómo identificar qué requisitos son relevantes para cada organización.
- Por qué no todas las empresas necesitan el mismo enfoque.
3. Cumplimiento y competitividad
- Cómo convertir las certificaciones y medidas de seguridad en argumentos comerciales.
- Reputación y confianza ante clientes y colaboradores.
- Acceso a nuevos ecosistemas, proyectos y oportunidades.
4. Inteligencia artificial y gobierno del dato
- Riesgos del uso de la IA sin supervisión.
- Protección de la información corporativa.
- Políticas, permisos y controles para una adopción más segura.
5. Del requisito a la aplicación técnica
- Cómo trasladar el cumplimiento al día a día.
- Ecosistema Microsoft para la protección y el gobierno de la información.
- Microsoft Purview, acceso, clasificación, retención y otros controles relacionados.
6. Ejemplos prácticos y preguntas
- Diferentes escenarios según el tamaño y las necesidades de la organización.
- Resolución de dudas y próximos pasos.
¿A quién va dirigido?
Esta sesión está especialmente pensada para:
- Dirección General y perfiles tecnológicos (CEO, Dirección General y responsables de la toma de decisiones)
- Responsables tecnológicos (CIO, CTO, CISO y equipos IT)
- Responsables de cumplimiento y protección de datos (Profesionales involucrados en auditorías, normativas y gestión del riesgo)
- Empresas que trabajan con la Administración Pública (o que necesitan demostrar un elevado nivel de seguridad ante clientes y organismos externos)
Ponente:

Regístrate ahora
La inscripción es gratuita y las plazas shttps://events.teams.microsoft.com/event/59bac339-539e-48a6-ad7b-f37af3c46376@26baeecb-ada4-4790-9515-732fb22ed267on LIMITADAS
Detalles del evento
Fecha: 21 de Octubre de 2026
Hora:10:00 – 11:00
Modalidad: Online
Organizado por:

Colaboradores: