
¿Qué es el Esquema Nacional de Seguridad y cómo afecta a las empresas?
La ciberseguridad ya no es únicamente una cuestión tecnológica. La información se ha convertido en uno de los activos más importantes de cualquier organización y, al mismo tiempo, en uno de los principales objetivos de los ciberdelincuentes.
Una credencial comprometida, un correo de phishing, una vulnerabilidad sin detectar o una gestión inadecuada de los accesos pueden poner en riesgo datos, sistemas y servicios esenciales para la actividad de una empresa.
En este contexto, el Esquema Nacional de Seguridad, conocido como ENS, establece un marco común para proteger adecuadamente la información y los servicios digitales.
Sin embargo, conocer qué es el ENS es solo el principio. La pregunta verdaderamente importante es otra:
¿Conoce tu empresa su situación real de seguridad?
¿Qué es el Esquema Nacional de Seguridad?
El Esquema Nacional de Seguridad es el marco regulado por el Real Decreto 311/2022, de 3 de mayo, que establece principios básicos, requisitos mínimos y medidas para proteger los sistemas de información dentro de su ámbito de aplicación
Su objetivo es crear las condiciones necesarias para garantizar la seguridad de los sistemas, los datos, las comunicaciones y los servicios electrónicos. También busca promover una gestión continuada de la seguridad y mejorar la prevención, la detección y la respuesta frente a amenazas y ciberataques
El ENS plantea la seguridad como un proceso integral. Esto significa que no basta con instalar una herramienta concreta o superar una auditoría puntual. La protección debe tener en cuenta aspectos como:
- Las personas que utilizan los sistemas.
- Los procesos internos de la organización.
- La gestión de identidades y accesos.
- La protección de dispositivos e infraestructuras.
- La seguridad de los datos.
- La respuesta ante incidentes.
- La continuidad de la actividad.
- La revisión y mejora continua.
Por tanto, el ENS no debe entenderse únicamente como una certificación. Es una forma estructurada de identificar riesgos, aplicar medidas proporcionadas y demostrar que la organización gestiona la seguridad de manera responsable.
¿Qué normativa regula el ENS?
Actualmente, el Esquema Nacional de Seguridad está regulado por el Real Decreto 311/2022, de 3 de mayo, publicado en el Boletín Oficial del Estado el 4 de mayo de 2022 y en vigor desde el 5 de mayo de ese mismo año. Esta norma sustituyó al anterior Real Decreto 3/2010.
La actualización del ENS respondió, entre otras cuestiones, a la transformación digital, al nuevo contexto de ciberseguridad y al incremento de la dependencia de los sistemas de información. También actualizó los principios, los requisitos mínimos y las medidas de seguridad necesarias para reforzar la protección frente a las nuevas amenazas.
Entre sus principios se encuentran:
- La seguridad como un proceso integral.
- La gestión de la seguridad basada en riesgos.
- La prevención, detección, respuesta y conservación.
- La existencia de distintas líneas de defensa.
- La vigilancia continua.
- La reevaluación periódica.
- La diferenciación de responsabilidades
Estos principios ayudan a entender que el cumplimiento no consiste en completar una lista de tareas una sola vez. La seguridad debe mantenerse, revisarse y adaptarse a la evolución de los sistemas y las amenazas.
¿A qué organizaciones afecta el Esquema Nacional de Seguridad?
El ENS está directamente relacionado con el sector público y con los sistemas de información utilizados para prestar servicios o ejercer competencias administrativas.
También resulta aplicable a sistemas de entidades privadas cuando, de acuerdo con la normativa y mediante una relación contractual, prestan servicios a entidades del sector público para el ejercicio de sus competencias y potestades administrativas.
Por eso deben prestarle especial atención:
- Las organizaciones del sector público.
- Las empresas que prestan servicios a las Administraciones Públicas.
- Los proveedores tecnológicos del sector público.
- Las empresas que participan o quieren participar en licitaciones.
- Las organizaciones que tratan información vinculada a servicios públicos.
- Los proveedores y subcontratistas sujetos a requisitos de seguridad contractuales.
No obstante, el valor del ENS puede ir más allá de la obligación formal. Sus principios pueden servir como referencia para cualquier organización que quiera ordenar su estrategia de ciberseguridad, gestionar riesgos y proteger mejor su información.
¿Todas las empresas necesitan certificarse?
No necesariamente.
La necesidad de adecuación, declaración o certificación depende del ámbito de aplicación, de los sistemas afectados, de la categoría de seguridad y de los requisitos normativos o contractuales aplicables a cada organización.
El propio ENS contempla sistemas con categorías Básica, Media y Alta, y los mecanismos de verificación no son idénticos en todos los casos. Por ejemplo, la guía de verificación del cumplimiento señala que los sistemas de categoría Básica requieren una autoevaluación para su declaración de conformidad, mientras que también pueden someterse voluntariamente a una auditoría formal de certificación.
Por ello, antes de iniciar un proceso de adaptación o certificación, conviene analizar el contexto real de la empresa y determinar qué sistemas, actividades y servicios quedan dentro del alcance.
¿Por qué es importante el ENS para las empresas?
El cumplimiento normativo es una parte importante, pero no es la única razón para prestar atención al ENS.
Una estrategia de seguridad bien planteada puede ayudar a la empresa a:
Proteger la información
Permite establecer medidas para evitar accesos no autorizados, pérdidas de información, alteraciones indebidas o interrupciones de los servicios.
Gestionar los riesgos con criterio
El ENS establece la gestión de la seguridad basada en riesgos como uno de sus principios básicos. Esto ayuda a evitar actuaciones improvisadas y a priorizar las medidas en función del impacto que podría tener cada amenaza.
Mejorar la continuidad del negocio
La normativa incluye la continuidad de la actividad entre sus requisitos mínimos. El objetivo no es únicamente impedir los incidentes, sino también estar preparado para responder y recuperar la actividad cuando se produzcan.
Reforzar la confianza
Demostrar que existe un modelo ordenado de seguridad puede reforzar la confianza de clientes, colaboradores y organismos públicos.
Acceder a nuevas oportunidades
En determinados contratos, proyectos y licitaciones puede ser necesario acreditar medidas de seguridad o conformidad con el ENS. La seguridad deja entonces de ser solo una cuestión defensiva y se convierte en un posible elemento diferenciador.
El ENS no consiste únicamente en acumular documentos
Uno de los errores más habituales es abordar el Esquema Nacional de Seguridad como un ejercicio exclusivamente documental.
Las políticas, los procedimientos y las evidencias son necesarios, pero deben corresponderse con medidas que funcionen en la práctica.
Una organización puede disponer de documentos de seguridad y seguir teniendo:
- Cuentas con privilegios excesivos.
- Contraseñas o credenciales expuestas.
- Accesos que no se revisan periódicamente.
- Equipos o aplicaciones sin actualizar.
- Servicios expuestos a Internet.
- Información sensible sin clasificar.
- Personal sin formación frente al phishing.
- Copias de seguridad que nunca se han probado.
- Procesos de respuesta ante incidentes poco definidos.
Por eso, la adecuación al ENS debe conectar gobierno, personas y tecnología.
El marco establece requisitos relacionados con el análisis y la gestión de riesgos, la gestión del personal, el control de accesos, el mínimo privilegio, la protección de la información, la gestión de incidentes, la continuidad y la mejora continua
El objetivo no es simplemente afirmar que existen controles, sino disponer de evidencias que permitan demostrar que esos controles están implantados y funcionan.
Las tres dimensiones que debes evaluar:
Antes de plantear una hoja de ruta, una organización necesita conocer su punto de partida.
Para obtener una visión más completa, es recomendable analizar tres dimensiones distintas pero complementarias.
1. Cumplimiento normativo
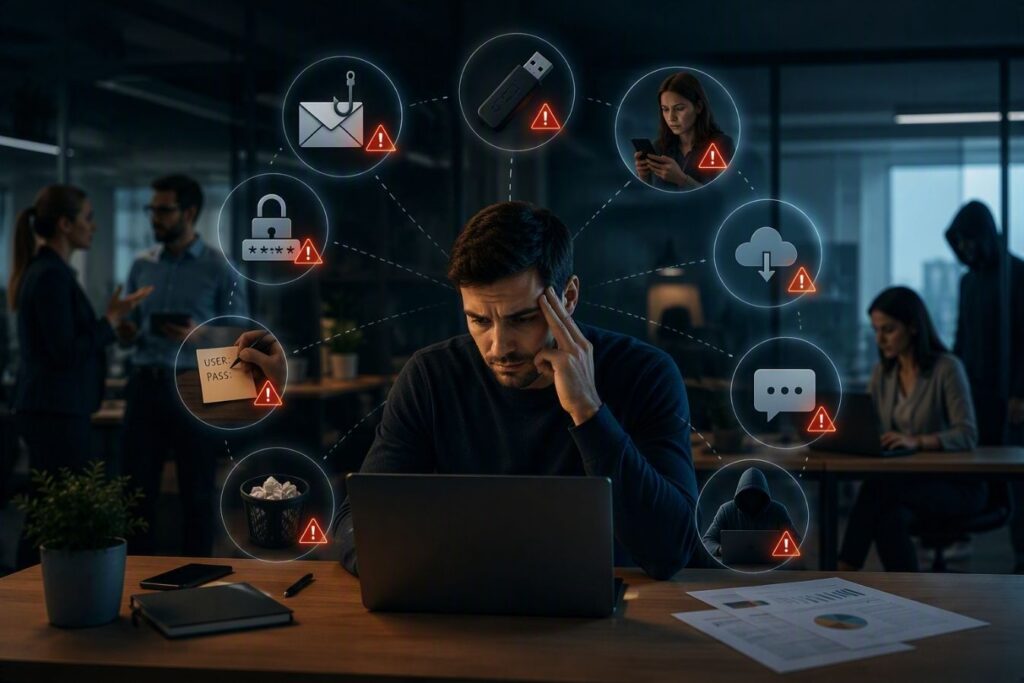
2. Riesgos humanos
3. Vulnerabilidades técnicas
Permite conocer el nivel de madurez de la organización en materia de seguridad de la información y detectar posibles áreas de mejora frente a los requisitos aplicables.
Ayuda a identificar exposiciones relacionadas con las personas, como credenciales comprometidas, filtraciones de cuentas corporativas, falta de concienciación o vulnerabilidad ante ataques de phishing.
Permite detectar activos expuestos, configuraciones inseguras y posibles debilidades que podrían ser aprovechadas para comprometer los sistemas de la empresa.
Estas tres áreas ofrecen una primera fotografía desde perspectivas diferentes:
Cumplimiento, personas y tecnología.
Del diagnóstico a una hoja de ruta de seguridad
Detectar una necesidad o una vulnerabilidad no es el final del proceso. Es el comienzo.
Una evaluación debe permitir:
- Identificar los riesgos existentes.
- Determinar qué requisitos afectan a la organización.
- Priorizar las medidas más importantes.
- Corregir las deficiencias detectadas.
- Implantar controles organizativos y tecnológicos.
- Recopilar evidencias de su funcionamiento.
- Revisar periódicamente la eficacia de las medidas.
Este enfoque coincide con la propia filosofía del ENS, que incorpora la vigilancia continua, la reevaluación periódica y la mejora continua del proceso de seguridad.
Tecnología, seguridad y cumplimiento
La tecnología puede ayudar a trasladar los requisitos de seguridad al funcionamiento diario de la empresa.
Dentro de un entorno Microsoft, existen soluciones orientadas a ámbitos como:
- La gestión y protección de identidades.
- El control de accesos y privilegios.
- La protección de equipos y dispositivos.
- La detección y respuesta ante amenazas.
- La clasificación y protección de la información.
- La aplicación de políticas de retención.
- La monitorización y trazabilidad.
- La protección de cargas y servicios en la nube.
Sin embargo, una herramienta no sustituye al análisis previo. La elección de las medidas y soluciones debe partir del alcance, los riesgos y las necesidades reales de cada organización.
En la documentación interna de la campaña, VS Sistemas plantea precisamente el ecosistema Microsoft como una palanca para trasladar los requisitos del ENS a medidas técnicas y operativas, trabajando sobre identidades, dispositivos, datos, monitorización y continuidad.
VS Sistemas, partner tecnológico para avanzar en el ENS
Cumplir con el Esquema Nacional de Seguridad requiere combinar conocimiento normativo, análisis del riesgo, medidas organizativas y controles tecnológicos.
Desde VS Sistemas ayudamos a las organizaciones a evaluar su situación, identificar prioridades y trasladar los requisitos de seguridad a medidas aplicables.
Nuestro enfoque no consiste en implantar herramientas sin contexto ni acumular documentación. Partimos de la realidad de cada organización para construir una hoja de ruta proporcionada a sus riesgos, objetivos y obligaciones.
Como partner tecnológico especializado en soluciones Microsoft, acompañamos a empresas desde Sevilla y en el resto de España en áreas como:
- Consultoría y cumplimiento.
- Gobierno y protección de la información.
- Gestión de identidades y accesos.
- Protección de dispositivos y entornos cloud.
- Detección y respuesta ante amenazas.
- Reducción de vulnerabilidades.
- Concienciación frente al phishing.
- Preparación y recopilación de evidencias.
- Implantación de medidas dentro del ecosistema Microsoft.
Porque cumplir es importante, pero el verdadero objetivo es conseguir una organización más segura, preparada y resiliente.
Empieza por conocer tu situación
El Esquema Nacional de Seguridad ofrece un marco para ordenar la protección de la información, gestionar los riesgos y mantener una mejora continua.
Pero cada organización tiene un contexto diferente. No todas necesitan las mismas certificaciones, medidas o herramientas.
El primer paso consiste en responder con honestidad a una pregunta:
¿Cuál es la situación real de seguridad de tu empresa?
Evalúa tu organización desde tres perspectivas y descubre por dónde empezar:
Si no tienes claro qué análisis necesitas o cómo interpretar los resultados, el equipo de VS Sistemas puede ayudarte a definir los siguientes pasos.
Preguntas frecuentes sobre el ENS
¿Qué significa ENS?
ENS son las siglas de Esquema Nacional de Seguridad, el marco que establece principios, requisitos y medidas para proteger la información y los servicios digitales dentro de su ámbito de aplicación.
¿Qué ley regula el Esquema Nacional de Seguridad?
El ENS está regulado actualmente por el Real Decreto 311/2022, de 3 de mayo, que sustituyó al anterior Real Decreto 3/2010.
¿El ENS afecta solo a las Administraciones Públicas?
No. También puede afectar a empresas privadas que, mediante una relación contractual y de acuerdo con la normativa aplicable, presten servicios a entidades del sector público para el ejercicio de sus competencias.
¿Todas las empresas deben certificarse en el ENS?
No necesariamente. Depende del ámbito de aplicación, de los servicios prestados, de los sistemas afectados, de su categoría y de los requisitos legales o contractuales correspondientes.
¿Cuáles son las categorías del ENS?
Los sistemas se clasifican en las categorías Básica, Media o Alta en función del impacto que podría tener un incidente sobre determinadas dimensiones de seguridad. Los controles y mecanismos de verificación dependerán de la categoría correspondiente.
¿Por dónde debe empezar una empresa?
El punto de partida debe ser delimitar el alcance, identificar los activos, analizar los riesgos y conocer el nivel de madurez de la organización. A partir de ahí puede definirse una hoja de ruta con medidas priorizadas.
¿Una auditoría de vulnerabilidades equivale a una auditoría ENS?
No. Una auditoría de vulnerabilidades se centra en posibles debilidades técnicas, mientras que una evaluación o auditoría ENS tiene un alcance más amplio e incluye requisitos organizativos, operativos y tecnológicos.
¿El análisis de riesgos humanos forma parte de la ciberseguridad?
Sí. Las personas intervienen en el acceso, tratamiento y protección de la información. Evaluar la exposición frente al phishing, las credenciales comprometidas y otros riesgos asociados al uso diario de la tecnología permite completar la visión técnica y normativa.